

8月半ばからTCP 445番ポート宛てのパケットが増加 - 8割の送信元がWS 2003
従来、「TCP 445番ポート」に対しては「WannaCrypt」の感染機器を発信元としたパケットが多くを占めていたが、同時期より異なる特徴を持つパケットが増加。同センターが送信元のIPアドレスを調査したところ、多くで「Windows Server 2003」が稼働していた。
国内、国外いずれも増加しており、「Windows Server 2003」が8割以上を占めていたという。「Windows Server 2003」は、2015年7月15日にサポートが終了しており、以降はセキュリティ更新プログラムが提供されていない。
一部「Windows Server 2008 R2」の稼働が見られ、「Windows Server 2003」に特化した問題ではない可能性もあるが、詳しい原因などはわかっていないという。同センターでは引き続き情報収集を進めるとしている。
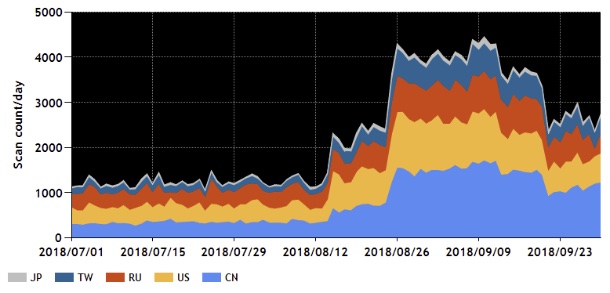
パケットの受信が多かった上位5ポートの推移(グラフ:JPCERT/CC)

(Security NEXT - 2018/10/22 )
 ツイート
関連リンク
PR
関連記事
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
先週注目された記事(2026年9月6日〜2026年9月12日)
米CISA、悪用脆弱性リストに4件を追加
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
米当局、悪用カタログにLinux脆弱性など3件を追加
「SQL Server」「NetScaler」など既知脆弱性6件で悪用確認 - 米当局が警告
米当局、「Gitea」のRCE脆弱性に注意喚起 - 悪用確認
先週注目された記事(2026年8月16日〜2026年8月22日)


