

MS月例パッチがリリース、一部でゼロデイ攻撃が発生 - 公開済み脆弱性にも対処
マイクロソフトは、10月の月例のセキュリティ更新をリリースし、CVEベースで49件の脆弱性へ対処した。一部脆弱性は、すでにゼロデイ攻撃が確認されているという。
今回のアップデートは「Windows」をはじめ、同社ブラウザの「Internet Explorer」「Microsoft Edge」「Office」「ChakraCore」「SQL Server Management Studio」「Exchange Server」における脆弱性に対処したもの。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」の脆弱性が12件、次いで深刻度が高い「重要」が35件だった。さらに深刻度が1段階づつ低い「警告」「注意」がそれぞれ1件修正されている。
脆弱性によって影響は異なるが、22件の脆弱性に関しては、リモートよりコードを実行されるおそれがある。また「権限の昇格」「情報漏洩」「セキュリティ機能のバイパス」などの問題を解消した。
「Win32kコンポーネント」のメモリ処理に問題があり、権限の昇格が生じるおそれがある「CVE-2018-8453」はすでに悪用が確認されている。
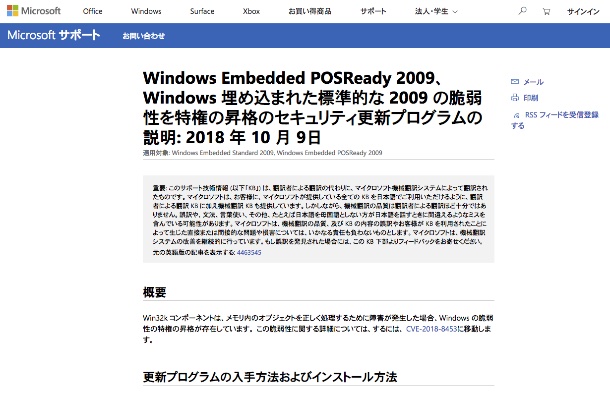
「CVE-2018-8453」に対するアップデートの説明(画像:MS)

(Security NEXT - 2018/10/10 )
 ツイート
PR
関連記事
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認
米当局、「Acronis」「Cisco ISE」など脆弱性3件の悪用を警告
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処
HPEの「SD-WAN」関連製品に複数の深刻な脆弱性 - 修正版を提供
Oracle、月例セキュリティアップデートを公開 - のべ673件を修正
Apple、「iOS 27」「iPadOS 27」で多数脆弱性に対応 - 「同26.7」も公開


