

予告より1日前倒し、「Adobe Acrobat/Reader」アップデートが公開 - 脆弱性86件を修正
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」において複数の深刻な脆弱性に対処したセキュリティアップデートをリリースした。悪用は確認されていない。
当初同社では、定例外となる10月2日にアップデートを公開すると予告していたが、さらに1日前倒しとなる同月1日にリリースした。前回9月19日の定例外アップデートよりわずか2週間でのリリースとなった。
今回のアップデートで修正された脆弱性は86件と多く、アドバイザリのIDからも、9月の第2火曜日いわゆる「パッチチューズデー」に公開予定だったアップデートのリリースが遅れたものと見られる。
対象となるプラットフォームは「Windows」「macOS」で、脆弱性が悪用された場合、コードを実行されるおそれがあるが、悪用は確認されていない。
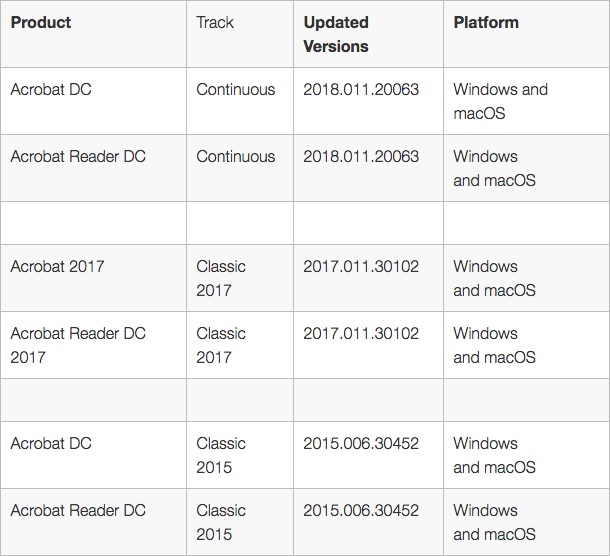
リリースされたアップデート。いずれも30日以内の更新が呼びかけられている(表:Adobe)

(Security NEXT - 2018/10/02 )
 ツイート
PR
関連記事
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」


