

8月修正のゼロデイ脆弱性、「Darkhotel」と関連 - 背後に北朝鮮の影
またQihoo 360は、同脆弱性についてKaspersky Labが2014年に報告したホテルの宿泊客を狙うマルウェア「Darkhotel」を利用する攻撃グループが関与していることを確認したという。「Darkhotel」は、別名「Tapaoux」としても知られている。
同社が保有する「DarkHotel」の攻撃グループに関するデータを確認したところ、今回のゼロデイ攻撃に用いられたドメインが含まれていることを発見した。
「DarkHotel」に関しては、感染活動で利用されたWordドキュメントが、北朝鮮が関与するトロイの木馬「KONNI」の感染活動で用いられたドキュメントと類似していることがCylanceにより指摘されている。
また「DarkHotel」は、Lazarusとしても知られる北朝鮮のHIDDEN COBRAが「Operation Troy」として展開した攻撃コードと、一部に重複や再利用が見られることをMcAfeeが確認している。
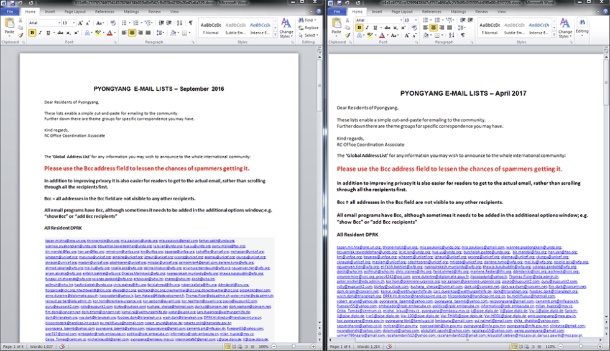
「DarkHotel」と「KONNI」で用いられたファイルの比較(画像:Cylance)

(Security NEXT - 2018/08/23 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年10月11日〜2026年10月17日)
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
先週注目された記事(2026年9月6日〜2026年9月12日)
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
先週注目された記事(2026年8月30日〜2026年9月5日)


