

Intelチップに脆弱性「Foreshadow」 - クラウドVM間で情報漏洩のおそれも
脆弱性は、2種類で構成されており、「CVE-2018-3615」は「Intel SGX」に存在。同機能は、本来ユーザーのデータを保護するために用意された機能であり、サイドチャネル攻撃に強いとされてきたが、同機能で保護されたメモリの内容が取得されるおそれがある。
さらに同脆弱性を調査する過程で、Intelが、「Foreshadow-NG(Next Generation)」とされるあらたな脆弱性2件を特定。
「CVE-2018-3620」は、「OS」や「システム管理モード(SMM)」が影響を受ける脆弱性で、カーネルのメモリが読み取られるおそれがある。
またハイパーバイザーなどが影響を受ける「CVE-2018-3646」が判明。クラウド上のゲストVMにおいて、同じCPUコア上で動作する他VMよりメモリが読み取られるおそれがある。
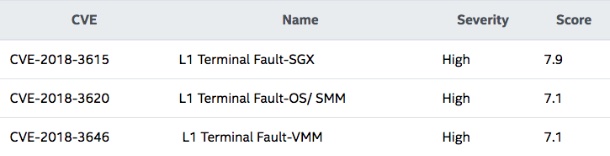
脆弱性の影響(表:Intel)


(Security NEXT - 2018/08/15 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


