

拡張子「.iqy」ファイルに注意 - 数十万件規模でマルウェアメールが流通
「iqyファイル」は、「Excel」のウェブクエリ機能によって収集したデータを保存する際に利用。通常「Excel」と関連付けられており、ダブルクリックなどによってファイルが開かれると、内部に記載された処理が「Excel」で実行される。
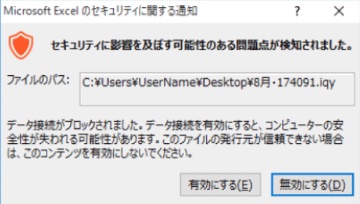
開いた際に表示される警告画面(画像:トレンドマイクロ)
信頼おけないファイルを誤って開き、外部よりスクリプトをダウンロードして実行したり、外部接続が行われるなど、セキュリティ上の影響を及ぼす場合は「Office」によってアラートが表示される。
その際に無効化すれば悪意ある動作を未然に防げるが、誤ってコンテンツを有効化してしまうとマルウェアに感染するおそれがある。こうした拡張子の関連付けを悪用し、意図しない処理を「Excel」に実行させようとした手法としては、「CSVファイル」を用いた手口なども確認されている。
今回の攻撃についてトレンドマイクロは、攻撃者が模索するあらたな攻撃のひとつと分析。見慣れないファイル形式を用いることで受信者の警戒を解こうとした可能性があると指摘している。
今後同様の攻撃が発生する可能性があり、「iqyファイル」が添付されたメールの受信を制限したり、Excelのファイル制限機能で、「Officeクエリファイル」を開かないよう設定を変更するなど、同社では自衛を呼びかけている。

(Security NEXT - 2018/08/08 )
 ツイート
関連リンク
PR
関連記事
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応


