

拡張子「.iqy」ファイルに注意 - 数十万件規模でマルウェアメールが流通
拡張子が「.iqy」の悪意あるファイルを添付したメールが、8月に入り国内で大量に流通していることがわかった。日本語で記載されており、写真や書類の送付を装っていた。
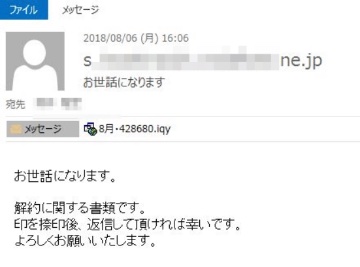
「iqyファイル」を開かせようとした日本語メール(画像:トレンドマイクロ)
攻撃を観測したトレンドマイクロによると、拡張子が「.iqy」である「Officeクエリファイル」を偽装し、マルウェアへ感染させようとするメールが、8月に入って大量に送信されたという。
問題のメールは、「お世話になります」「ご確認ください」「写真添付」「写真送付の件」といった件名で流通。日本語で記載されており、書類や写真の送付に見せかけ、「Gozi」「DreamBot」「Snifula」「Papras」といった別名でも知られる不正送金マルウェア「Ursnif」へ感染させようとしていた。
「iqyファイル」を用いた攻撃は、海外で5月下旬以降に確認されているが、日本語により国内を狙った攻撃を同社が観測したのは今回がはじめて。8月6日のわずか1日だけで29万件以上を検知したという。

(Security NEXT - 2018/08/08 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


