

アーカイブ展開に脆弱性「Zip Slip」 - 多数ソフトウェアに影響
アーカイブのファイル形式も、「tar」「jar」「war」「cpio」「apk」「rar」「7z」など、多岐にわたり影響を受けるおそれがあるとしている。
Amazon、Apache、HP、Pivotal、Oracle、Amazon、Linkedin、Twitter、Alibaba、Jenkinsci、Eclipse、OWASP、ElasticSearch、Googleなど影響を受ける環境は少なくなく、同社では脆弱性の公開にあたり、4月15日より調整を進め、通知を行ったという。
今回の問題を受け、JPCERTコーディネーションセンターは、脆弱性は順次修正されているとし、開発者の発表へ注意を払うよう呼びかけている。また情報収集と分析が整った段階で注意喚起を行う可能性があるという。
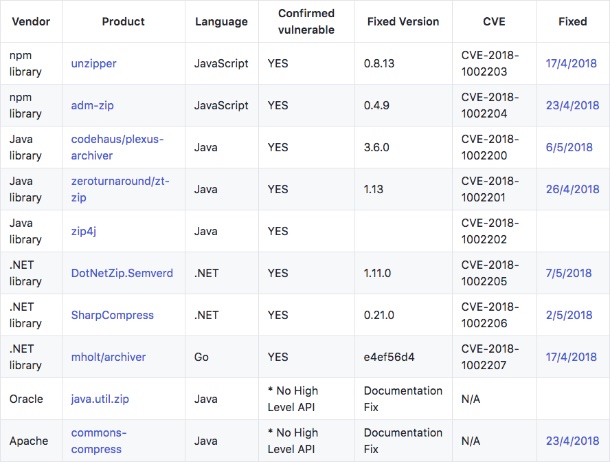
影響を受けたライブラリの一部(表:Synk)

(Security NEXT - 2018/06/06 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


