

同一PDFファイルに「Acrobat/Reader」と「Windows」のゼロデイ脆弱性 - 併用で高い攻撃力
米時間5月14日の定例外アップデートで修正された「Adobe Acrobat」「Adobe Reader」のゼロデイ脆弱性が、マイクロソフトが5月の月例パッチで修正したゼロデイ脆弱性と併用されていたことが明らかになった。
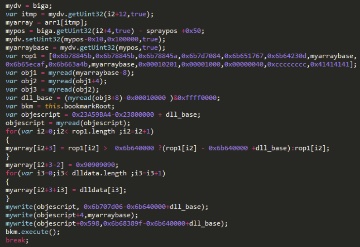
悪用コードの一部(画像:ESET)
脆弱性を各社へ報告したESETによると、2018年3月末に未知の脆弱性を組み合わせて利用する悪質なPDFファイルのサンプルが公開されていることを発見、入手したという。
同ファイルについて調査を行ったところ、「Windows」における特権昇格の脆弱性「CVE-2018-8120」および「Adobe Acrobat/Reader」におけるメモリ二重解放の脆弱性「CVE-2018-4990」を組み合わせて悪用。コード実行と権限昇格を組み合わせることで高い攻撃力を実現していた。
具体的には、問題のファイルには「JavaScript」のコードが存在。細工された「JPEG 2000」の画像を読み込むことで「CVE-2018-4990」を悪用して二重解放を引き起こし、コードの実行を実現していた。

(Security NEXT - 2018/05/16 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


