

「Spring Data Commons」脆弱性、PoCで悪用容易 - 「Spring Framework」利用者は注意を
「Spring Data Commons」に深刻な脆弱性が見つかった問題で、すでに実証コードが広く公開されておりリスクが高まっているとして専門家が注意を呼びかけている。
ウェブアプリケーションフレームワークである「Spring Framework」において、データベースとのアクセスに利用するライブラリ「Spring Data Commons」にリモートよりコードを実行されるおそれがある「CVE-2018-1273」が見つかったもの。
同脆弱性に関して、同ソフトを提供するPivotal Softwareでは、重要度を「クリティカル(Critical)」とレーティング。4月10日にアップデートをリリースしているが、4月12日ごろより実証コード(PoC)が公開されている状況だ。
実証コードの実効性など脆弱性について検証を行ったNTTデータ先端技術では、公開済みであるPoCによって、リモートよりコードの実行が可能であることを確認。
実際に脆弱性が悪用されたケースは確認していないものの、脆弱性の攻撃はコマンドひとつで容易に行うことができると指摘。「Spring Framework」を利用する環境など、広く影響を及ぼす可能性があると分析、利用者に対策を呼びかけている。
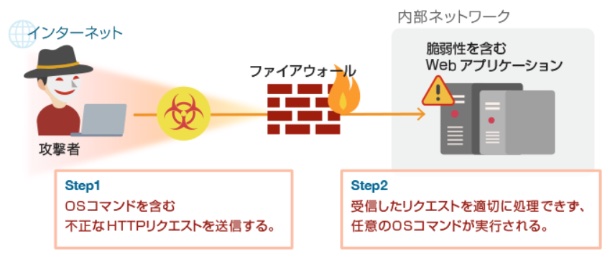
(図:NTTデータ先端技術)
(Security NEXT - 2018/04/27 )
 ツイート
関連リンク
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


