

「Outlook」の脆弱性、メールプレビューで情報漏洩 - パスワードクラックのおそれも
「Outlook」で悪意あるメールをプレビューを開くと、ユーザー名やパスワードハッシュなどの情報が取得されるおそれがあることがわかった。複雑ではないパスワードを用いている場合、短期間で解読されるおそれもあるとしてセキュリティ機関が注意を呼びかけている。
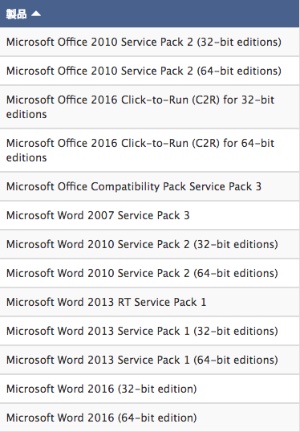
影響を受ける製品(表:MS)
悪用の危険性が指摘された脆弱性は、「CVE-2018-0950」。
同脆弱性は、CERT/CCの研究者がMicrosoftに報告したもの。深刻度は「重要」ながら、悪用が容易であり、CERT/CCからも注意が呼びかけられている。
「Outlook」においてプレビューでRTFファイルを表示する際、確認のアラートを表示することなく、リモートよりOLEコンテンツを取得するという。
OLEコンテンツがSMBサーバでホストされている場合、自動的に接続してシングルサインオンを用いて認証を試行し、IPアドレスやドメイン名、ユーザー名やホスト名、パスワードハッシュなどが取得されるおそれがある。複雑なパスワードを用いていない場合、短期間で解読されるおそれがあるとしている。
またほかの脆弱性を組み合わせることで、ブルースクリーンによるサービス拒否も発生させることが可能だという。
脆弱性の報告を受けたMicrosoftでは、4月10日に公開した月例セキュリティ更新で修正を実施。アップデートのリリース時点で悪用は確認されていないとしている。
プレビューを開く必要があることから、同社による深刻度は4段階中、上から2番目の「重要」とレーティングしている。一方、悪用可能性指標は、悪用される可能性が高い「1」とされており、今後の悪用が懸念される。
(Security NEXT - 2018/04/11 )
 ツイート
PR
関連記事
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認


