

家庭内IoT機器、現存マルウェアからはルータで保護可能 - ただしルータへの侵入防護が条件
家庭内に設置されているIoT機器に関し、現状流通しているIoTを標的としたマルウェアについては、ルータにより感染を防ぐことができているとの調査結果を、横浜国立大学とBBソフトサービスが取りまとめた。
両者では共同で研究プロジェクトを実施し、研究報告を取りまとめたもの。
同プロジェクトでは、模擬的な家庭環境に、市販されているネットワーク家電や家庭向けIoT機器など16製品を設置。2017年6月から12月にかけてサイバー攻撃やマルウェアの影響について調べた。
設置したハニーポットでは、攻撃者が攻撃インフラを拡大したり、維持するために、さまざまな機器の脆弱性を狙って感染活動を展開していることを観測。2017年11月以降は、国内においてIoTを狙うマルウェアの感染が拡大していることも観測している。
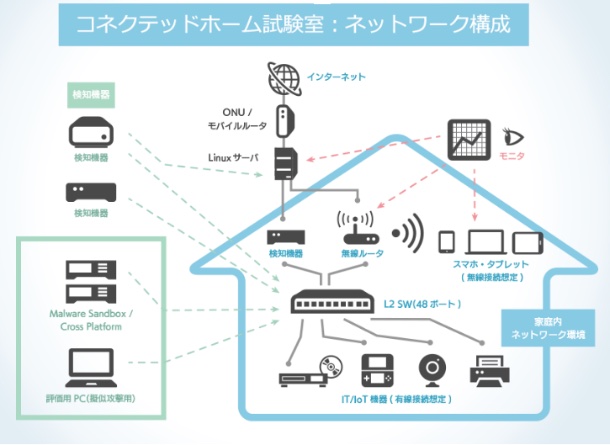
研究環境(画像:BBSS)

(Security NEXT - 2018/03/30 )
 ツイート
PR
関連記事
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も


