

iOS限定のフィッシング攻撃? - ゲームの「クーポンプレゼント企画」に偽装
ソフトバンクの携帯電話利用者を狙ったフィッシング攻撃が発生している。フィッシング対策協議会では注意を呼びかけている。
同協議会によれば、今回確認されたフィッシングメールは、「◇グラブルDL1800万人突破記念◇」「祝!!4000DL突破記念祝!!“10,000円クーポン”プレゼント」「10,000円クーポンプレゼント◆モンストDL4000万人突破記念◆」など、ゲームのプレゼントキャンペーンを偽装していた。
メールの本文では、クーポンをプレゼントするなどと説明。「今回はiOS(iPhone)ユーザー限定」などと記載し、攻撃対象を絞り込んだ上で、記載したURLより偽サイトへ誘導し、「My Softbank ID」を詐取しようとしていた。誘導にはGoogleの短縮URLのほか、複数のURLを悪用していることが判明している。
2月27日の時点でフィッシングサイトの稼働が確認されており、同協議会では閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似したフィッシング攻撃に注意するよう呼びかけている。
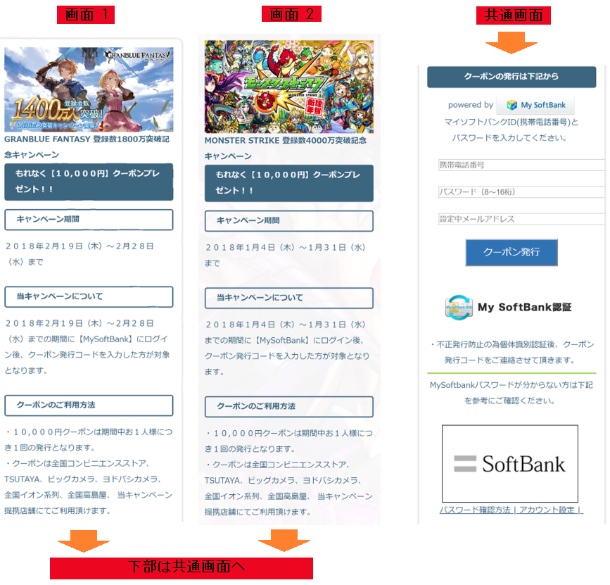
誘導先のフィッシングサイト(画像:フィ対協)
(Security NEXT - 2018/02/27 )
 ツイート
関連リンク
PR
関連記事
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端


