

なくならない「WannaCrypt」の検出 - 国内で少なくとも1900台が脆弱性を放置か
2017年5月に感染が拡大したワーム機能を備える「WannaCrypt」だが、その後も毎月2000台前後の端末から検出されていることがわかった。根本的な原因となる脆弱性を修正しておらず、繰り返し攻撃を受けている可能性もある。
「WannaCrypt」は、マイクロソフトが同年3月に修正した「SMB v1」の脆弱性を悪用して感染を拡大するワーム機能を備えたランサムウェア。「WannaCry」や「WannaCryptor」「WanaCrypt0r」「Wanna Decryptor」「WCry」といった別名でも知られる。
トレンドマイクロによれば、攻撃が発生した2017年5月に同社製品の利用者の3100台から同ランサムウェアを検出したが、その後減少は見られるものの、毎月一定数の端末より同ランサムウェアが見つかっており、攻撃から約半年が経過した11月の時点でも1900台から検出されたという。
いずれも暗号化による被害の発生前にファイルが検出されたもので、「WannaCrypt」による実質的な被害は発生していないと見られるが、侵入する原因となる脆弱性が修正されていない状態だと見られる。
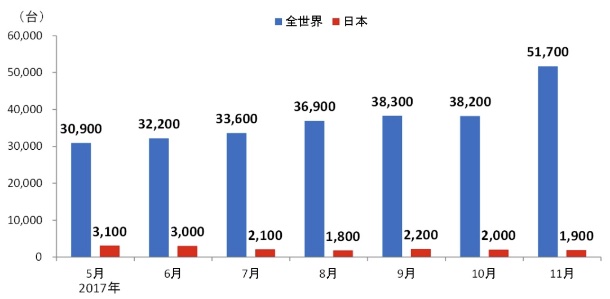
「WannaCrypt」検出数の推移(グラフ:トレンドマイクロ)

(Security NEXT - 2018/01/10 )
 ツイート
関連リンク
PR
関連記事
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など


