

複数Cisco製品にSamba起因の脆弱性 - 一部製品は影響を調査中
Sambaにおいて、リモートより攻撃できる深刻な脆弱性「CVE-2017-7494」が判明した問題で、Cisco Systemsの一部製品も同脆弱性の影響を受けることがわかった。
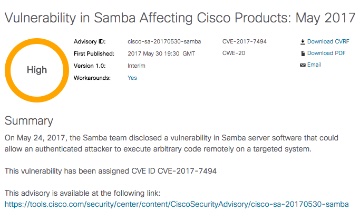
脆弱性の影響を明らかにしたCisco Systems
「CVE-2017-7494は、書き込み権限を持つリモートのクライアントによってライブラリファイルをアップロードされ、実行されるおそれがある脆弱性。Sambaの開発チームが5月24日に公表した。
Cisco Systemsによると、「Cisco Video Surveillance Media Server」に脆弱性が存在。ファイル共有を許可している場合、「Cisco Network Analysis Module」も影響を受ける。また11製品に関しては調査を進めているという。
(Security NEXT - 2017/06/01 )
 ツイート
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


