

サポート終了「IIS 6.0」の脆弱性を狙う攻撃を観測 - ただちに対策を
警察庁は、「Windows Server 2003 R2」に含まれる「IIS 6.0」の脆弱性を狙う攻撃を観測したとして注意を呼びかけた。攻撃を受けた場合、深刻な被害を受けるおそれがある。
同庁によれば、観測システムにおいて、「IIS 6.0」の脆弱性「CVE-2017-7269」を対象とした攻撃とみられるアクセスを、4月30日と5月17日に観測したもの。
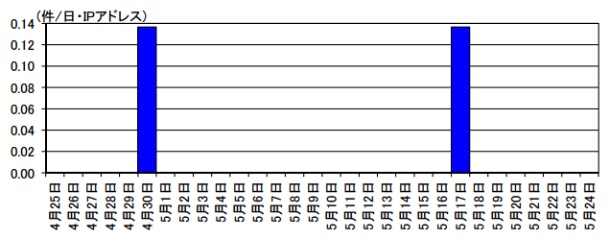
攻撃活動の検知動向(グラフ:警察庁)
問題の脆弱性は、「WebDAV」の機能が有効となっている「IIS 6.0」において、細工した「PROPFINDリクエスト」を受信すると、サーバ上で任意のコードを実行されるおそれがある。脆弱性の攻撃ツールもすでに公開済みだ。
3月に華南理工大学の研究者2人が公表。その際に少なくとも2016年の7月か8月ごろより同脆弱性を突く攻撃コードが出回っていたと指摘している。また同脆弱性に関し、ソフトバンク・テクノロジーやトレンドマイクロなども注意喚起を行っていた。

(Security NEXT - 2017/05/26 )
 ツイート
関連リンク
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も


