

MSのマルウェア対策エンジンに深刻な脆弱性 - 急遽修正を実施
Microsoftは、同社のマルウェア対策エンジンに深刻な脆弱性が存在するとして、急遽アップデートを実施し、脆弱性を修正した。
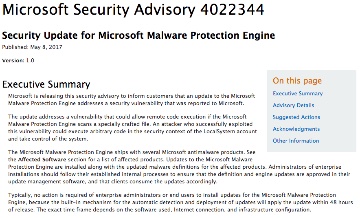
Microsoftによるアドバイザリ
「Microsoft Malware Protection Engine」に「型の取り違え」の脆弱性「CVE-2017-0290」が含まれることがあらたに判明したもの。Googleの研究者が発見、報告した。
脆弱性の深刻度は、4段階中もっとも高い「深刻」。脆弱性を悪用するよう細工されたファイルをスキャンすると、リモートでコードを実行され、端末の制御を奪われるおそれがある。
同社の「Forefront」「Endpoint Protection」「Intune」などエンタープライズ向け製品のほか、「Windows Defender」「Security Essentials」などに影響がある。同社は今回の問題を受けて同エンジンのスキャン方法を修正するアップデートを実施し、脆弱性へ対応した。
悪用可能性指標については、3段階中2番目にあたる「2」にレーティングしており、悪用される可能性は低いとしている。アップデートに関しては、リリースから48時間以内に自動で適用されるため、管理者や利用者は特に操作を必要としないとしている。
(Security NEXT - 2017/05/09 )
 ツイート
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


