

MS検証ツールにゼロデイ脆弱性、セキュリティ対策ソフトの制御奪取に悪用可能
Windows用の実行時検証ツール「Microsoft Application Verifier」に、コードインジェクションが可能となる脆弱性が見つかった。発見したセキュリティベンダーは、多くのセキュリティ対策ソフトが脆弱性を悪用した攻撃に対して無防備であり、乗っ取られるおそれがあるとして、攻撃手法を「DoubleAgent」と名付けた。
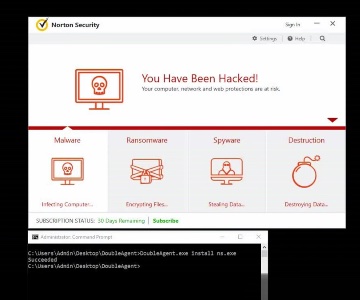
Cybellumが公開したデモ動画の1シーン
問題の脆弱性は、Windows上で動作するアプリケーションの実行時検証ツールとして提供されている「Microsoft Application Verifier」に存在し、イスラエルのセキュリティベンダーであるCybellum Technologiesが公表した。
「Windows XP」以来、15年にわたり存在しており、「Windows 10」においても影響を受けるとしている。
「Microsoft Application Verifier」は開発者向けの検証ツールだが、同社によれば、通常の検証機能をカスタムした検証機能に変更できる機能が存在。同機能を攻撃者が悪用することで、あらゆるアプリケーションにライブラリファイルを読み込ませ、制御を奪うことが可能で、再起動など行っても影響が続くという。

(Security NEXT - 2017/03/23 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


