

IPA、脆弱性晒されたサイト運営者へ例外的に連絡 - 政府機関や上場企業も
情報処理推進機構(IPA)は、データベースを不正に操作される「SQLインジェクション」の脆弱性を持つウェブサイトが多数明らかとなった事例を踏まえ、ウェブサイト運営者に対して脆弱性検査を至急実施するよう注意を喚起した。
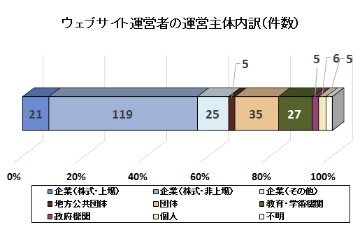
脆弱性が見つかったウェブサイトの運営主体(グラフ:IPA)
中国で脆弱性情報を掲載するポータルサイト「WooYun」において、脆弱性が含まれる日本国内のウェブサイトに関する情報が公開されていることが判明したことから、注意を呼びかけたもの。
同サイトは現在閉鎖されているが、同サイトに2016年2月ごろより約400件の情報が登録されていたという。
これら情報は、不正アクセスにより検出された脆弱性と見られ、同機構が運用する情報セキュリティ早期警戒パートナーシップ脆弱性届出制度の対象外となる一方、改ざんや情報漏洩、破壊など脆弱性が悪用された場合の影響が大きいことから、同機構ではウェブサイト248件の運営者に対し、連絡を取っている。
これらサイトの運営者には、政府機関5件や株式上場企業21件をはじめ、地方自治体5件や団体35件、教育機関27件なども含まれていた。
同機構では、セキュリティを踏まえた上でのウェブサイト開発や脆弱性の検証作業などがほとんど実施されていないと現状を指摘。
「SQLインジェクション」以外にも脆弱性が含まれるウェブサイトが公開されているとして、ウェブサイトの開発者や運営者へセキュリティ対策を講じるよう呼びかけている。
(Security NEXT - 2017/01/31 )
 ツイート
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み


