

Office利用者狙うフィッシング、国内から3000件以上のアクセス
「Officeのプロダクトキーが不正にコピーされている」などと不安を煽り、マイクロソフトを装って個人情報をだまし取るフィッシング攻撃が発生している問題で、国内から誘導先の偽サイトへ少なくとも3000件以上のアクセスが行われたことがわかった。
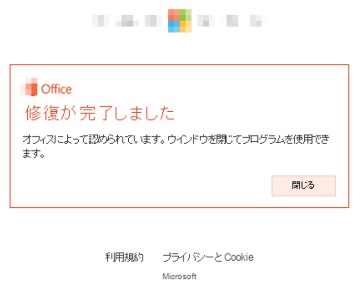
情報を送信するとあたかも正しく処理が終了したかのような画面を表示する(画像:トレンドマイクロ)
トレンドマイクロによると、1月12日の早朝数時間だけで1万件以上のメールが日本国内で拡散したことを同社クラウド基盤上で観測。
メールをクリックしたと見られるアクセスも、同日午前中だけで国内から少なくとも3000件以上あり、これらアクセスをブロックしたという。
誘導先のフィッシングサイトは、日本マイクロソフトのログイン画面を模したものだが、国内からアクセスした場合のみ表示するよう細工されていたほか、Officeが利用できなくなるなどとフィッシングメールと同様にポップアップ画面で不安を煽り、情報を入力するよう促していた。
情報を送信すると、「修復が完了しました」などと表示。あたかも検証作業が正常に行われたかのように錯覚させるなど手口は巧妙で、被害に遭ったことさえ気が付かない可能性もあるとトレンドマイクロは危険性を指摘。注意を呼びかけている。
(Security NEXT - 2017/01/13 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


