

「セゾンNetアンサー」の偽サイトが大量発生
セゾンカードの会員向けサービス「セゾンNetアンサー」の利用者を狙ったフィッシング攻撃が11月に引き続き確認されている。偽サイトが大量に設置されており、フィッシング対策協議会では注意を呼びかけている。
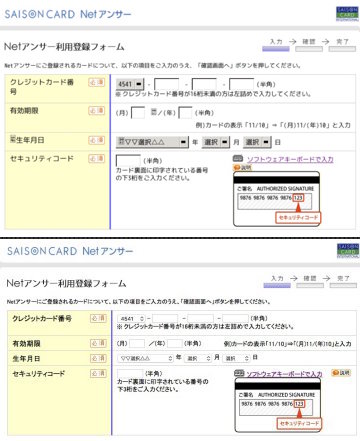
フィ対協による偽サイト(画像上)と正規サイト(画像下)の比較。見え方はアクセス環境によるもので、デザインから真偽を判断するのは困難
今回確認されたフィッシング攻撃では、「重要:必ずお読みください」といった件名でメールを送信。「第三者によるアクセスを確認した」と利用者の不安を煽り、暫定措置として利用者の登録IDを変更したとだまして偽サイトへ誘導していた。
誘導先のフィッシングサイトでは、ログインIDやパスワード、メールアドレスのほか、クレジットカードの番号や有効期限、セキュリティコードなどの入力を求めていた。
クレディセゾンでは、同様のデザインで個人情報の入力が必要となる「Netアンサー利用登録フォーム」を公開しており、正規サイトのデータが盗用されたものと見られる。11月に確認されたフィッシング攻撃でも同様のページが公開されていた。
同協議会によれば、誘導先のフィッシングサイトとして、すでに19件を確認しているという。いずれも閉鎖されているが、今後も類似した攻撃に対して注意するよう呼びかけている。
同協議会が確認した偽サイトのURLは以下のとおり。一部伏せ字となっている。
http://www.●●●●-card.bid/WebPc/USA0201UIP01SCR.do
http://www.●●●●-ecard.info/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.club/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.online/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.ren/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.site/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.space/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.tech/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.top/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.website/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.win/WebPc/USA0201UIP01SCR.do
http://www.●●●●-jp.xyz/WebPc/USA0201UIP01SCR.do
http://www.●●●●-plus.info/WebPc/USA0201UIP01SCR.do
http://www.●●●●.club/WebPc/USA0201UIP01SCR.do
http://www.●●●●.me/WebPc/USA0201UIP01SCR.do
http://www.●●●●.pro/WebPc/USA0201UIP01SCR.do
http://www.●●●●.red/WebPc/USA0201UIP01SCR.do
http://www.●●●●.tech/WebPc/USA0201UIP01SCR.do
http://www.●●●●.top/WebPc/USA0201UIP01SCR.do
(Security NEXT - 2016/12/22 )
 ツイート
関連リンク
PR
関連記事
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設


