

Android端末よりGoogleアカウント奪う「Gooligan」 - 100万件以上のアカウントで被害か
「Gooligan」は、感染後に端末のroot権限を奪い、端末内のメールアドレスや認証トークンを取得。Googleアカウントを侵害し、端末所有者になりすましてGoogle Playよりアプリをインストール、アプリを評価することにより、収益を上げていた。
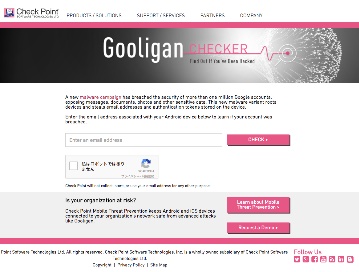
被害に遭っているか確認できる「Gooligan Checker」
不正にインストールされるアプリは、1日あたり3万件以上にのぼり、すでに200万件がインストールされたとCheck Pointでは見ている。
今回の問題について報告を受けたGoogleでは、「Gooligan」を含む「Ghost Pushファミリー」の関連アプリについて、Google Playから排除を進めているほか、被害を受けたユーザーに対して通知やトークンの無効化などを実施した。
またチェック・ポイントでは、Googleアカウントが侵害されているかチェックできる「Gooligan Checker」をインターネットで公開。感染していた場合は、OSのクリーンインストールが必要になるという。

(Security NEXT - 2016/12/01 )
 ツイート
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース


