

Android端末よりGoogleアカウント奪う「Gooligan」 - 100万件以上のアカウントで被害か
Android端末へ不正アプリ「Gooligan」を感染させる大規模な攻撃キャンペーンが展開されていることがわかった。感染を通じて端末利用者のGoogleアカウントが奪取されているという。
攻撃キャンペーンについて報告した米Check Point Software Technologiesによれば、今回同社が確認した「Gooligan」は、2015年に1日あたり60万件におよぶ大量感染などが報告された「Ghost Push」の亜種。
「Gooligan」のコードを含むアプリが最初に確認されたのは2015年だが、亜種が確認された2016年8月以降に感染が拡大したという。
脆弱性が存在する「Jelly Bean」「KitKat」「Lollipop」を搭載したAndroid端末を標的としており、悪意あるテキストメッセージの不正なリンクなどを通じて、端末利用者がアプリをインストールしまうことにより感染が広がっている。
同社の観測では、1日あたり1万3000台以上が感染しており、100万件以上のGoogleアカウントが侵害を受けたと分析。感染端末の約57%はアジアに集中していた。
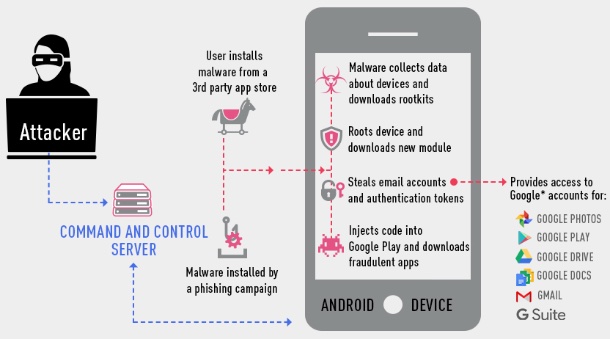
「Gooligan」による攻撃キャンペーンの流れ(画像:Check Point)

(Security NEXT - 2016/12/01 )
 ツイート
PR
関連記事
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性


