

メールセキュリティ製品「Cisco ESA」に深刻な脆弱性 - テスト用インターフェースが残存
Cisco Systemsのメールセキュリティ製品「Cisco Email Security Appliance(ESA)」にリモートよりルート権限を奪われるおそれがある深刻な脆弱性が含まれていることがわかった。
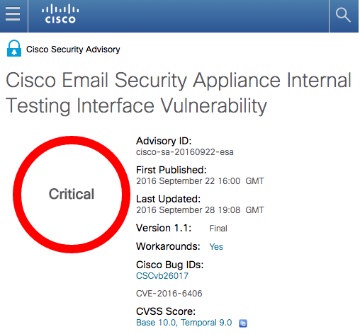
脆弱性の重要度は「クリティカル」(画像:Cisco Systems)
同製品に搭載しているOS「Cisco IronPort AsyncOS」において、リモートより認証なしに機器の制御を奪取することが可能となる脆弱性「CVE-2016-6406」が判明したもの。同社では脆弱性の重要度を4段階中もっとも高い「クリティカル」にレーティングしている。
一部バージョンに製造段階で必要となるテストやデバッグ用に用意されたインタフェースが存在していることが判明したもので、同インタフェースを攻撃することで、ルート権限を取得できるという。
同社では、回避策として対象機器をコマンドラインからリブートすることによりテスト用インタフェースを使用不能にできると説明。また脆弱性を修正した「同9.1.2-041」「同9.7.2-065」をリリースした。「同10.0.0系」に関してはパッチの準備を進めている。
(Security NEXT - 2016/09/29 )
 ツイート
PR
関連記事
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正


