

ワイアレスマウスに「MouseJack」の脆弱性 - 遠隔操作のおそれ
Bastille Networksは、複数メーカーのワイアレスマウスに、遠隔から操作される深刻な脆弱性が存在すると発表した。マウスの脆弱性だが、キー入力なども可能で、マルウェアをダウンロードされるといった被害も想定されるという。
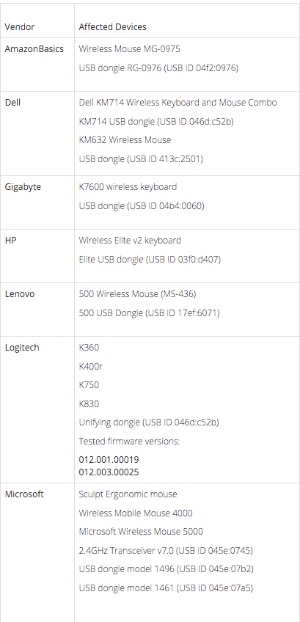
同社が公表した影響を受ける製品のリスト
同社が「MouseJack(マウスジャック)」と名付けた脆弱性は、USBドングルを用いてBluetooth以外で接続する複数メーカーのワイアレスマウスに存在。Dell、Logitech(日本国内ではロジクール)、Microsoft、HP、Gigabyte、Amazon、Lenovoの7社の製品において実際に脆弱性を確認したという。
攻撃に高価な機器は不要で、15ドルほどのUSBドングルがあれば、WindowsやOS X、LinuxなどOSに関係なく、100メートルほど離れた距離から攻撃が可能だしている。
ワイアレスキーボードに対しては多くのベンダーが通信を暗号化する一方、調査対象のマウスに関しては、ほとんどが通信を暗号化をしておらず、ドングル側もマウスによって送信されたパケットを区別しないなど無防備な状態だった。
そのため、マウスからの通信を受けるUSBドングルに対して、マウスの移動やクリック操作など、なりすましの情報を送り付けることが可能と説明。
さらにドングル側でデバイスタイプを確認していない場合、キーボードに偽装した細工したパケットを送りつけることで、任意のコマンドが実行したり、マルウェアやルートキットをダウンロードさせるといった攻撃も可能だとしている。
同社は、ファームウェアをアップデートできる場合、ベンダーの対応により脆弱性を回避できるが、更新できない機種において脆弱性を回避する方法はないと指摘。Logitech(ロジクール)に関してはソフトウェアをアップデートが公開されているという。
(Security NEXT - 2016/02/25 )
 ツイート
PR
関連記事
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件


