

「Adobe Acrobat/Reader」に修正パッチ - 17件の脆弱性を解消
Adobe Systemsは、「Adobe Acrobat」および「Adobe Reader」における緊急度「クリティカル」の脆弱性へ対処したセキュリティアップデート「APSB16-02」を公開した。
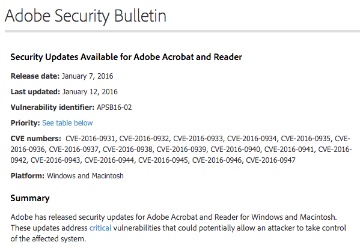
17件の脆弱性へ対処した「APSB16-02」
今回のセキュリティパッチでは、メモリ破壊が生じる「CVE-2016-0931」や、解放済みメモリへのアクセスが生じる「use-after-free」の脆弱性など、あわせて17件の脆弱性へ対処した。「Windows」「Mac OS X」いずれも影響を受けるという。
脆弱性を悪用されるとシステムの制御を奪われるおそれがあり、同社は今回のアップデートについて緊急度を4段階中もっとも高い「クリティカル」に指定。同社は修正した「同15.010.20056」「同15.006.30119」「同11.0.14」を用意した。悪用は確認されておらず、いずれも適用優先度を「2」にレーティングし、30日以内の適用を推奨している。
CVE-2016-0931
CVE-2016-0932
CVE-2016-0933
CVE-2016-0934
CVE-2016-0935
CVE-2016-0936
CVE-2016-0937
CVE-2016-0938
CVE-2016-0939
CVE-2016-0940
CVE-2016-0941
CVE-2016-0942
CVE-2016-0943
CVE-2016-0944
CVE-2016-0945
CVE-2016-0946
CVE-2016-0947
(Security NEXT - 2016/01/13 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」


