

「J:COM」ユーザー狙うフィッシング - 偽サイトへ誘導
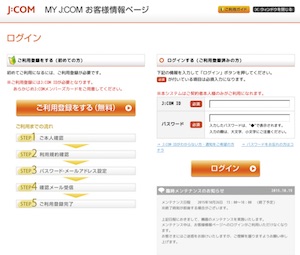
稼働中の偽サイト(画像:フィッシング対策協議会)
フィッシング対策協議会は、ジュピターテレコム(J:COM)の利用者を狙ったフィッシング攻撃が発生しているとして注意喚起を行った。
問題のメールは、「Billing Update - J:COM NET」との件名で送信されており、英文でセキュリティ上の問題からアカウントが制限されているなどと説明。メールに記載したURLからログインするよう求め、フィッシングサイトへ誘導する。
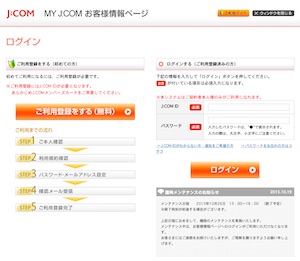
J:COMが提供する正規の会員向けサイト
リンク先は、加入者向けポータルを装ったフィッシングサイトとなっており、IDやパスワードなどを詐取する偽サイトだった。英文のメールで誘導しているが、誘導先のフィッシングサイトは実在するページのデザインなどを盗用しており、日本語で作成されている。
同月20日の時点でサイトの稼働が確認されており、同協議会ではサイト閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似した攻撃へ注意を呼びかけている。
(Security NEXT - 2015/10/20 )
 ツイート
関連リンク
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大


