

三菱東京UFJ銀装うフィッシング攻撃 - フィッシング対策協議会へ複数報告
三菱東京UFJ銀行を装い、アカウント情報などを騙し取るフィッシングメールに関して、複数の報告が寄せられているとし、フィッシング対策協議会が注意を呼びかけた。
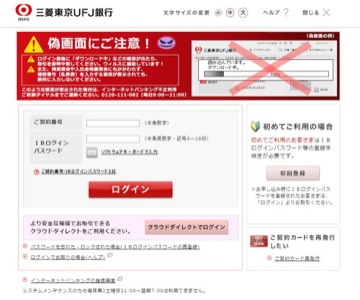
誘導先のフィッシングサイト(画像:フィッシング対策協議会)
同行を偽装したフィッシング攻撃はたびたび確認されているが、今回確認されたフィッシングメールでは、アカウントの凍結などをちらつかせて不安を煽り、フィッシングサイトへ誘導、アカウント情報や認証情報を騙し取る手口だった。
メールの本文では、「こんにちは!」からはじまり、「三菱東京UFJ銀行のシステムが安全性の更新がされたため」などと、不自然な言い回しも目立つ。また文面には、即時の対応を促すためか、「平成27年7月28日更新」と日付が記載されていた。
同協議会では、情報を誤って入力しないよう注意を喚起するとともに、入力してしまった場合は、同行の相談ダイヤルへ連絡を取るよう呼びかけている。また類似したフィッシング攻撃を見かけたユーザーに、情報提供を求めている。
(Security NEXT - 2015/07/28 )
 ツイート
関連リンク
PR
関連記事
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導


