

宿泊予約サイト「MAPPLEトラベル」に不正アクセス - メルアドやPWが流出か
ホテルや旅館の宿泊予約サイト「MAPPLEトラベル」が不正アクセスを受け、アカウント情報が流出した可能性のあることがわかった。
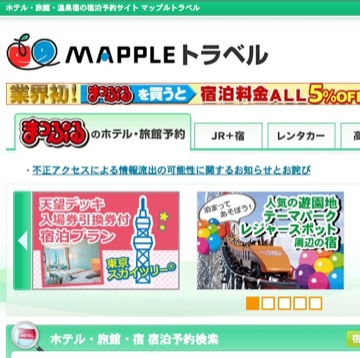
不正アクセスを受けた「MAPPLEトラベル」
同サイトを運営する昭文社によれば、サイトを運用している委託先のサーバに対し、不審なアクセスが集中したため、7月15日10時ごろより調査を行ったところ、不正アクセスが判明した。
今回の不正アクセスにより、2007年4月11日から2010年3月26日にかけて、同サイトや旧サイト「たびえーる.net」で会員のログインIDとして登録されたメールアドレス約8800件と、パスワード約8400件が流出した可能性があるという。
同社では、対象となる会員のパスワードを無効化し、個別にメールで案内するなど対応を行っている。現時点では、情報の改ざんや個人情報の不正利用などは、確認されていないとしている。
(Security NEXT - 2015/07/21 )
 ツイート
関連リンク
PR
関連記事
複数システムに不正アクセス、個人情報が流出 - ユミルリンク
「ココナラスキルマーケット」に不正アクセス - 履歴書など流出
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査


