

Flashの緊急更新、Linux向けにも供給開始 - Adobe
Adobe Systemsは、「Adobe Flash Player」に複数の深刻な脆弱性が見つかった問題で、後日公開するとしていたLinux向けアップデートを提供開始した。
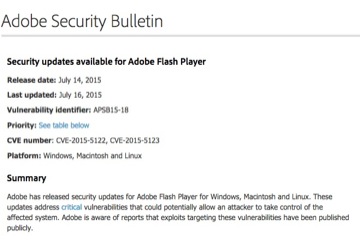
Linux版についても更新を公開したAdobe Systems
今回のアップデートは、イタリアのセキュリティベンダーであるHacking Teamの情報漏洩により明らかとなった脆弱性「CVE-2015-5122」「CVE-2015-5123」の2件に対応するもの。いずれもコードが公開されている。
米国時間7月14日より「Windows」および「Mac OS X」のほか、Linuxを含む「ブラウザ同梱版」については、アップデートの提供を開始していたが、Linux向けプログラムについては後日公開するとしていた。
Adobe Systemsでは、Linux向けの新版として「同11.2.202.491」を用意。脆弱性の緊急度は、4段階中もっとも高い「クリティカル」。
その一方で、適用優先度に関しては、3段階中もっとも高い「1」とした「Windows」「Mac OS X」に対し、Linux版では、従来より攻撃対象となっていないとし、管理者の判断に委ねるもっとも低い「3」とレーティングした。
(Security NEXT - 2015/07/17 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


