

1月の月例パッチは「緊急」1件含む8件 - 一部ですでに悪用も
日本マイクロソフトは、2015年最初となる月例セキュリティ更新プログラム8件を公開した。深刻度「緊急」のプログラムは1件のみだった。一部脆弱性に対してはゼロデイ攻撃も発生している。
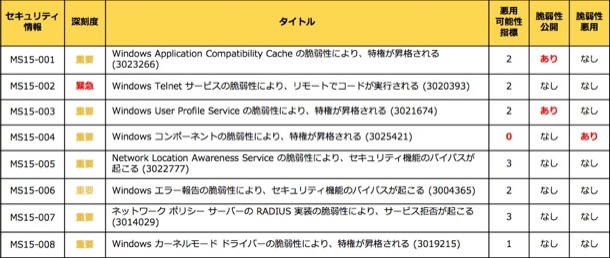
1月の月例セキュリティ情報
従来、同社では日本時間の前週金曜日に事前予告を公表していたが、方針転換により今回から未公開としたため、内容に注目が集まった。更新プログラムは8件で、深刻度「緊急」とされる更新は1件。これらであわせて8件の脆弱性に対処したという。
深刻度が、4段階中もっとも高い「緊急」とされるプログラムは「MS15-002」のみ。リモートでコードが実行される「Windows Telnetサービス」の脆弱性を修正した。

(Security NEXT - 2015/01/14 )
 ツイート
PR
関連記事
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
不正アクセスで電子ギフトが不正発行 - ギフティ
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル


