

企業狙う「やり取り型攻撃」が約1年ぶりに復活 - より巧妙かつ執拗に進化
メールによるやり取りを通じて相手を信頼させ、マルウェアに感染させる、いわゆる「やり取り型攻撃」が、約1年ぶりに確認された。その手口は、何度も異なる形式でマルウェアを送り付けるなど、より巧妙で執拗なものへ進化を遂げている。
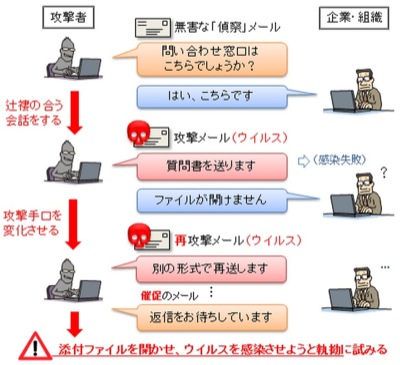
やりとり型攻撃の流れ(図:IPA)
問題の「やり取り型攻撃」は、企業の外部窓口などとのやり取りを通じて、マルウェアへ感染させる標的型攻撃のひとつ。問い合わせなどのメールに見せかけ、一見無害なやり取りなどをまじえつつ、窓口担当者の警戒心を解き、添付ファイルを開かざる得ない状況に誘導。遠隔操作するためのマルウェアへ感染させて、情報の窃取などを行う。
2011年に確認されて以来、攻撃は断続的に発生。ここ約1年は収束していたが、情報処理推進機構(IPA)によれば、ふたたび8月から10月にかけ、少なくとも国内5組織であわせて7件の攻撃が確認されたという。攻撃手口も、以前と比較してより巧妙になっており、マルウェアへ感染させるために、複数のステップを用意していた。

(Security NEXT - 2014/11/21 )
 ツイート
PR
関連記事
メーリングリストで設定ミス、個人情報が公開状態 - 足立区
ヘルプデスクがスパム踏み台に、メール閲覧も - JCV
偽警官にだまされ、名刺情報をメール送信 - 安藤ハザマ
アクセス制限に不備、個人情報流出の可能性 - エリッツHD子会社
複数学生アカウントに不正アクセス、スパムの踏み台に - 日大
ニデック子会社のサイバー攻撃被害 - データ約5万件が公開
メルアカ侵害でスパムの踏み台に - 日本医業経営コンサルタント協会
職員アカウントが侵害、スパムの踏み台に - 日中経済協会
システム設定で変更ミス、一部データが消失 - 厚労省
偽警告被害、ファイル共有サービス利用時に誘導 - 北九州市立大


