

「Yahoo! JAPAN」の偽ログイン画面へ誘導するフィッシング
「Yahoo! JAPAN」のログインアラートを装ったフィッシングメールが発生している。関連機関やセキュリティーベンダーが注意を呼びかけている。
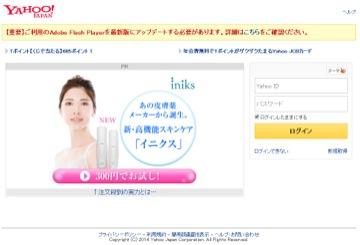
報告が寄せられた偽サイト(画像:フィッシング対策協議会)
問題のメールは、「Yahoo! JAPAN ログインアラート」といった件名で送信されており、普段利用していない環境からのログインを検知したなどと説明して不安を煽る手口。安全確認のためログイン履歴を確かめるよう促し、正規サイトを装った偽サイトのログインページへ誘導する。
メールの本文を見ると、「お客さんは自分のログイン情報を確かめるのが有益です」など、不自然な文章も含まれ、日本語を母国語としない人物によって作成されたと見られる。
今回報告されたフィッシングサイトはすでに停止が確認されているが、今後同様の偽サイトが公開される可能性もある。同協議会では、誤ってIDやパスワードを送信しないよう、注意を呼びかけている。
(Security NEXT - 2014/08/07 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少


