

露Kaspersky、iOSやAndroid狙うスパイウェアを確認 - 脱獄強制し感染させる手口も
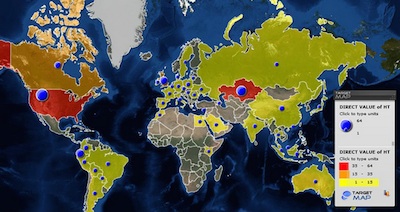
C&Cサーバの稼働国(図:Kaspersky)
またKasperskyでは、「Galileo」におけるC&Cサーバの場所について解析を進めており、320台以上が稼働していることが判明。世界40カ国以上に拡大し、64台が確認された米国をはじめ、カザフスタン(49台)、エクアドル(35台)、イギリス(32台)、カナダ(24台)など多数設置されていた。日本国内でも1台が稼働している。
同社によれば、感染手法は、標的とする人物ごとにモジュールを開発。ソーシャルエンジニアリングを利用した標的型攻撃により行われるという。またゼロデイ攻撃を含むエクスプロイトや、モバイルデバイスの同期に用いるUSBケーブル経由で感染させるケースもあると説明している。
iOSに関しては、ジェイルブレイクを行っていない端末には感染しないことがわかっている。しかし、脱獄していない端末も、リモート操作により同期するコンピュータ上より脱獄ツールを実行し、感染させるとして、端末を安全に保つにはiPhoneの脱獄を行わず、iOSを最新バージョンに保つ必要があるとしている。

(Security NEXT - 2014/07/02 )
 ツイート
関連リンク
PR
関連記事
「花キューピット」のECサイトで侵害 - 利用者メアドなど流出
ECサイトの会員管理システムで個人情報が流出 - ノジマ
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
米当局、「PHP脆弱性」の即修正を勧告 - 困難ならオフラインに
個人情報流出が判明、意図しない売買も - 岩井コスモ証券
「ココナラスキルマーケット」に不正アクセス - 履歴書など流出
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」


