

「Adobe Reader/Acrobat」の脆弱性狙うマルウェアが国内で拡大中
国内において「Adobe Reader」の既知の脆弱性を狙ったマルウェアが、ゴールデンウィーク以降、拡大していることがわかった。
ESETにおいて「Adobe Reader」や「Adobe Acrobat」の既知の脆弱性を攻撃するマルウェア「PDF/Exploit.CVE-2013-2729」の検知数が増加しているもの。同社製品を取る扱うキヤノンITソリューションズが注意を呼びかけた。
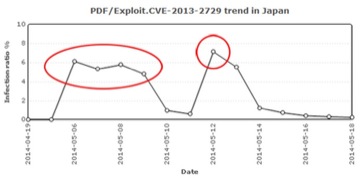
「PDF/Exploit.CVE-2013-2729」検出数推移(グラフ:ESET)
同マルウェアは、PDFファイルを装い、脆弱性「CVE-2013-2729」を攻撃するトロイの木馬。脆弱性を悪用されると端末の制御を奪われるおそれがある。
同マルウェアが最初に観測されたのは2013年6月26日。Adobe Systemsでは、2013年8月のアップデートで攻撃対象となっている「CVE-2013-2729」を修正しているが、マルウェア発生当初はゼロデイ攻撃の状態だった。
登場から10カ月以上経過した同マルウェアだが、イギリスにおいて感染が拡大。またイギリスほどではないが、日本やオーストラリアなどでも検知されている。特に日本では、4月にほとんど感染は見られなかったが、5月に入り感染が増加。5月6日に5月12日にピークを迎えた。今後の動向が注目される。
(Security NEXT - 2014/05/20 )
 ツイート
関連リンク
PR
関連記事
Adobe、7件のセキュリティアドバイザリを公開
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
「Adobe ColdFusion」に深刻な脆弱性 - 早急に更新を
「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性32件を解消
米CISA、悪用脆弱性リストに4件を追加
「Adobe Campaign Classic」に緊急対応必要なRCE脆弱性
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
Adobe、セキュリティアドバイザリ7件を公開 - 6件がクリティカル
「Adobe Campaign Classic」に深刻な脆弱性3件 - 早急に更新を
「Adobe Campaign Classic」に緊急更新 - 半月で3度目


