

MS、深刻度「緊急」4件含む月例パッチ7件を公開 - ゼロデイ脆弱性2件を修正
日本マイクロソフトは、2014年2月の月例セキュリティ更新プログラム7件を公開し、あわせて31件の脆弱性を修正した。標的型攻撃で悪用が確認されているゼロデイ脆弱性2件が含まれる。
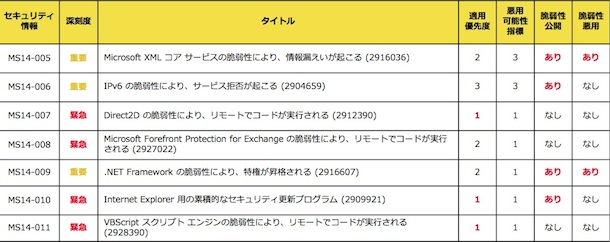
2014年2月の月例セキュリティ更新プログラム一覧
今回の月例更新は、予告当初深刻度「緊急」2件と「重要」3件のあわせて5件となる見込みだったが、急遽「緊急」のプログラム2件を追加し、合計7件の公開となった。
4段階中もっとも深刻とされる「緊急」のプログラムは4件。そのうち同社が適用優先度をもっとも高い「1」に設定しているプログラムは、「MS14-007」「MS14-010」「MS14-011」の3件。
「MS14-007」は、「Windows」の「Direct2D」における脆弱性1件を修正するプログラム。悪意あるウェブページを閲覧し、脆弱性が攻撃を受けると不正なコードを実行されるおそれがある。
一方「MS14-010」では、「Internet Explorer」に存在する24件の脆弱性へ対処。サポート中であるすべてのIEが影響を受ける。そのうち「CVE-2014-0267」に関しては悪用は確認されていないものの、すでに公開されている。同脆弱性を含め、22件がメモリ破壊に関する脆弱性。
また「VBScriptエンジン」の脆弱性「CVE-2014-0271」を含むが、「IE 9」に関しては別途「MS14-011」を別途公開することで同脆弱性に対処した。
のこる1件の「緊急」とされるプログラムは、「MS14-008」で、「Microsoft Forefront Protection for Exchange」の問題を解決する。更新プログラムは、ダウンロードセンターからダウンロードして入手する必要がある。
「緊急」以外のプログラムは、いずれも深刻度が1段階低い「重要」3件。いずれも公開済みの脆弱性を含んでおり、そのうち2件については悪用が確認されているので注意が必要。
「MS14-005」は、「Microsoft XMLコアサービス」に含まれる脆弱性「CVE-2014-0266」に対処したもの。悪意あるウェブページなどへアクセスすると不正なコードを実行されるおそれがある。
2011月に修正プログラム「MS13-090」で「Kill Bit」の設定により修正された「InformationCardSigninHelper」の脆弱性「CVE-2013-3918」と組み合わせた標的型攻撃で悪用が確認されている。「MS13-090」を適用していれば、攻撃が成功することはなく、緊急性は低いとしている。

(Security NEXT - 2014/02/12 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


