

不自然な表現目立つ「goo」の利用者狙ったフィッシング攻撃
ポータルサイトである「goo」の利用者を狙ったフィッシング攻撃が発生している。メールで偽サイトへ誘導し、アカウント情報を詐取するという。
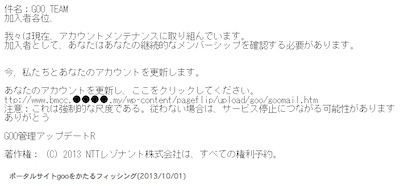
フィッシング対策協議会が確認したフィッシングメール
注意喚起を行ったフィッシング対策協議会によれば、問題のフィッシングメールは、「GOO TEAM」という件名で送信されており、アカウントの更新が必要であるなどと説明、IDやパスワードを騙し取るフィッシングサイトへ誘導する。
また本来アルファベットの小文字である「goo」が、大文字で表記されているなどずさんで、本文は機械翻訳を利用したと見られる不自然な日本語の表現が散見された。
さらに著作権表記の「All rights reserved.」といった文章まで日本語に翻訳されており、「すべての権利予約」など本来はあり得ない表記も含まれていた。攻撃者は日本語を母国語としない可能性が高い。
同協議会によれば、10月1日10時半の時点でもフィッシングサイトは稼働しており、閉鎖に向けて同協議会ではJPCERTコーディネーションセンターへ調査を依頼した。今後も、類似したフィッシング攻撃が発生するおそれがあるとして、注意を呼びかけている。
(Security NEXT - 2013/10/01 )
 ツイート
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大


