

6月から7月にかけてサイト改ざん被害がピーク - 1カ月あたり1000件以上
2013年6月、7月と2カ月にわたり、ウェブサイトの改ざん被害が1000件を上回った。情報処理推進機構(IPA)とJPCERTコーディネーションセンター(JPCERT/CC)では、運営者や管理者に点検と対策を呼びかけている。
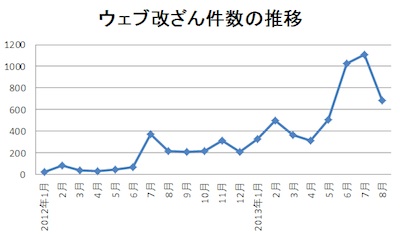
JPCERT/CCに寄せられた被害報告件数の推移(グラフ:IPA)
JPCERT/CCに寄せられたサイト改ざんの被害報告件数を見ると、2012年下半期は200件から400件で推移していたが、2013年に入ってから徐々に増加傾向を強め、6月は1028件、7月は1106件と一気に急増した。8月は少し落ち着いたものの、700件弱の報告が寄せられている。IPAに対する届出も同じく増加しており、繰り返し注意喚起を行っている。
IPAによれば、増加の原因となった攻撃手法はおもに4種類あるという。ひとつは、ウェブサイトの管理端末に侵入したウイルスによって認証情報を窃取し、ウェブサイトを改ざんする手口。また使い回しているパスワードを狙った「パスワードリスト攻撃」による改ざんも発生している。
ウェブサーバの脆弱性を狙った攻撃では、「Apache Struts 2」やCMSの「WordPress」向けに提供されているプラグイン「My Twitter」、サーバを管理する「Parallels Plesk Panel」などの脆弱性が狙われていると傾向を説明。ウェブアプリケーションに存在する「SQLインジェクション」の脆弱性も引き続き攻撃対象となっている。
情報処理推進機構(IPA)では、管理端末やサーバの脆弱性対策、パスワードの使い回しを避けるなど、セキュリティ対策を実施し、対策を講じるよう注意を呼びかけている。
(Security NEXT - 2013/09/10 )
 ツイート
関連リンク
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


