

「iOS 5.1」のSafariにURL偽装の脆弱性 - フィッシングなどに悪用されるおそれ
iPhoneやiPadなどに搭載されている最新版OS「iOS 5.1」に搭載されたブラウザ「Safari」にURL偽装の脆弱性が含まれていることがわかった。
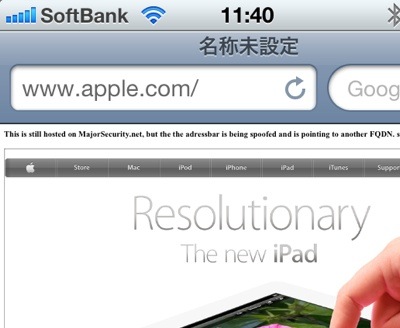
PoCによる再現。ifameで呼び出したURLがアドレスバーに表示される
セキュリティの専門家であるMajorSecurityのDavid Vieira-Kurz氏がアドバイザリで明らかにしたもの。「iOS 5.1」以前のバージョンも影響があるほか、同OSを搭載する最新型のiPadでも再現できたという。MajorSecurityでは実際に脆弱性を体験できるページを公開している。
Javascriptの「window.open」メソッドに脆弱性があるもので、アドレスバーのURLの偽装が行われる可能性がある。「iframe」で開いたサイトのURLをアドレスバーに表示できるため、フィッシングサイトやマルウェア配布サイトなどに悪用されるおそれがある。
現在、脆弱性を修正する方法はなく、同社はアドバイザリでAppleより更新プログラムが提供され次第、適用するべきと危険性を指摘している。
(Security NEXT - 2012/03/23 )
 ツイート
関連リンク
PR
関連記事
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Apple製品の脆弱性悪用を確認 - 米当局が注意喚起
先週注目された記事(2026年10月25日〜2026年10月31日)
Apple、「iOS 27.2」を公開 - 旧OSの更新では悪用脆弱性を修正
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に
先週注目された記事(2026年9月27日〜2026年10月3日)


