

4割のサイトに深刻な情報漏洩の可能性 - 5社に1社はSQLインジェクションの脆弱性
ウェブサイトの約4割に深刻な脆弱性が含まれていることが、NRIセキュアテクノロジーズの取りまとめにより判明した。軽度な脆弱性を含むサイトを合わせると、約7割に上るという。
同社が2007年度に、1部上場企業や関連子会社などを中心に48企業へセキュリティ診断サービスを提供し、169サイトについて診断を実施したところ判明したもの。
同社では2004年より同様の調査を実施しているが、脆弱性により個人情報や口座情報、注文履歴など重要情報へアクセスできたケースは41%で、昨年の42%からほぼ横ばいだった。軽度な脆弱性は、昨年の35%から微減となったものの30%にのぼり、合わせると71%を占めた。
これら結果を、今回初めて診断を受けたサイトに限定した場合、安全なサイトはわずか7%。93%に情報漏洩などのおそれがあり、深刻な情報漏洩が発生する脆弱性が含まれるサイトは51%と、半数に及ぶ。
目立った脆弱性としては、クロスサイトスクリプティングが64%のサイトに含まれる。また大規模な攻撃が頻発し、大きな被害を及ぼす可能性があるSQLインジェクションについては22%で見つかった。
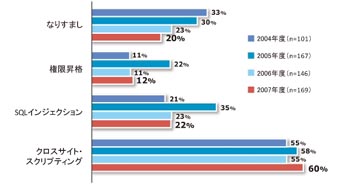
脆弱性ごとの推移
SQLインジェクションの脆弱性が含まれるウェブサイトの16%は対策がまったく行われておらず、84%が対策を実施していたものの、対策漏れがあった。またクロスサイトスクリプティングについては、25%がまったく対策を施しておらず、75%は対策不足だった。
また、今回携帯電話向けサイトにおける脆弱性の特徴についても同社は取りまとめた。携帯電話向けサイトでは、クッキーが利用できないことからURLでセッション用のIDを管理するケースがあるが、規則的な文字列が利用されたことから推測が可能となるケースがPCの2.5倍に及んだ。
携帯電話サイトでは、キャリアに応じたウェブサイトを用意するため、コンテンツを変換する製品が用いられているケースがあるが、そうした製品そのものに脆弱性があり、ベンダーに対して不具合の修正を求めたケースもあったという。
携帯電話向けサイトについては、IPベースでアクセス制限が行われていることから、PCに比べて攻撃ツールが少なく、攻撃を受けにくい環境にあるが、スマートフォンの利用が増え、なりすましや端末の高度化により攻撃を受ける懸念が高まると同社では予測している。
調査結果の公表に合わせ、同社では記者向け説明会を実施し、同社コンサルティング事業部主任コンサルタントの岡博文氏が登壇した。同氏は今回の調査結果について、気軽に改修を実施したためにセキュリティホールができてしまったり、開発工期の短さからチェックが甘くなるケースなど問題を指摘している。
岡博文氏
(Security NEXT - 2008/07/28 )
 ツイート
関連リンク
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
自治会長の住所を誤記載、別人宛に発送 - 東京都
ネット印刷サービス「ラクスル」で侵害 - 個人情報や印刷データが流出か
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起


