

ヤフーと産総研、フィッシング詐欺防止技術を開発 - Yahoo!オークションで実証実験
ヤフーと産業技術総合研究所は、パスワード相互認証プロトコルによるあらたなフィッシング詐欺防止技術を共同開発した。2007年度中に「Yahoo!オークション」上で実証実験を行う予定。
今回開発されたのは、クライアントとサーバの間でパスワードの相互認証を可能にする暗号認証技術「PAKE」をもとに開発したフィッシング詐欺対策技術。
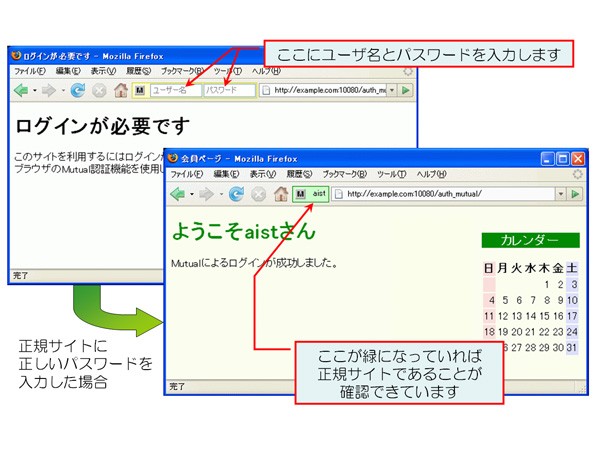
両者はプロトコル設計を行った上で、PAKEの技術を活用しながらウェブの標準プロトコルであるHTTPおよびHTTPSへ適用。サーバーモジュールとブラウザ拡張機能を試作した。システムでは、サーバとクライアントが相互的に認証し、ユーザーがパスワードを入力しただけで認証だけでなく、サイトの真偽性を確認できる。
ユーザーが入力したパスワードは暗号化され送信、またサーバ側からも事前に登録されたパスワードを暗号化して送信され、それぞれが正しいパスワードか確認することで真偽性を検証。暗号化によりパスワードの盗難を防止するほか、プロトコルにおいて暗号化の際にドメイン名を利用するよう設計されており、中間者攻撃についても防御できるという。
またユーザー名とパスワードの入力欄は、偽サイトが入力欄を偽装することができないよう、ブラウザのツールバー領域に設けた。入力してボタンをクリックし、本物のサイトであれば緑色に表示される。ヤフーでは、2007年度中に「Yahoo!オークション」上で実証実験を行う予定。
(Security NEXT - 2007/03/27 )
 ツイート
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


