

老舗洋菓子店の通販サイトが改ざん - 正規サイト内でフィッシング、クレカ情報被害
銀座ウエストオンライン通販サイトが不正アクセスにより改ざんされ、クレジットカード情報を詐取する偽ページがサイト内に設置されていたことがわかった。一部顧客の情報が詐取された可能性がある。
同サイトを運営する洋菓子舗ウエストによれば、脆弱性を突く不正アクセスを受け、同サイトが改ざんされたもの。
攻撃者によって同サイト内にクレジットカードをだまし取る偽の決済ページが設置され、クレジットカードによる支払いを希望すると、同フィッシングページへ誘導される状態だったという。
詐取された可能性があるのは、9月12日18時半過ぎから11月2日11時過ぎにかけて、同サイトでクレジットカード決済を利用した顧客のクレジットカード情報668件。クレジットカードの名義、番号、有効期限のほか、セキュリティコードも含まれる。
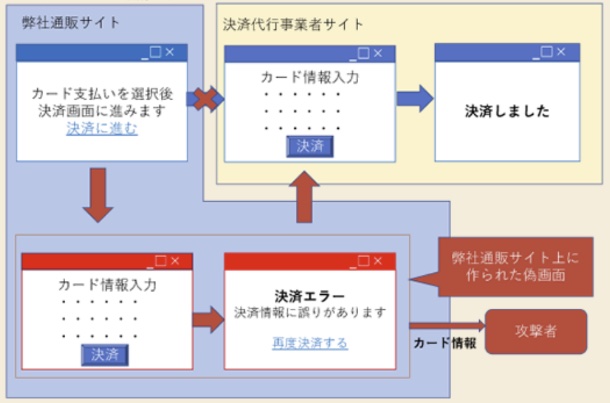
改ざん後におけるページ遷移のイメージ(画像:洋菓子舗ウエスト)

(Security NEXT - 2018/12/19 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
先週注目された記事(2026年11月8日〜2026年11月14日)


