

「Adobe Flash Player」に情報漏洩の脆弱性 - 悪用は未確認
「Adobe Flash Player」に情報漏洩の脆弱性が含まれていることがわかった。脆弱性を修正したアップデートが提供されている。
Adobe Systemsによれば、域外のメモリを読み込むことで情報漏洩が生じるおそれがある脆弱性「CVE-2018-15978」が明らかとなったもの。重要度は3段階中2番目にあたる「重要(Important)」とレーティング。悪用は確認されていない。
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせてリリースしたもので、今回のアップデートで修正した同脆弱性1件のみだという。
同社は、「Windows」「macOS」「Linux」およびブラウザ同梱版に対し、最新版となる「同31.0.0.148」を用意。適用優先度を3段階中2番目にあたる「2」とし、30日以内を目安にアップデートを実施するよう呼びかけている。
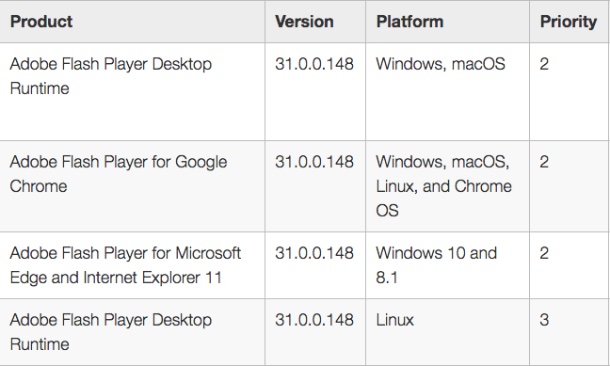
各プラットフォーム向けにアップデートを用意したAdobe Systems
(Security NEXT - 2018/11/14 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


