

Cisco製スイッチ設定ツールに攻撃受けるおそれ - 国レベルの攻撃で悪用、複数国で被害
Cisco Systems製スイッチの設定ツールを探索するアクセスが増加しており、攻撃を受けるおそれがあるとして同社やセキュリティ機関では注意を呼びかけている。少なくとも16万8000台が攻撃を受けるおそれがあるとしており、実際に複数国で攻撃に悪用されたケースもあるという。
スイッチの設定を行ったり、イメージの管理を行うツール「Cisco Smart Install Client」におけるプロトコル「Cisco Smart Install」の誤用を突いた攻撃が発生しているとして注意を呼びかけたもの。さらに別の脆弱性も明らかとなり、悪用コードが公開されている。
同社は問題のプロトコルの誤用について、「脆弱性ではない」とする一方、攻撃を受けると設定を変更されたり、不正なIOSのイメージへの置き換え、不正なコマンドの実行など行われるおそれがあり、攻撃の影響を緩和するため、早期の対策が必要としている。
プロコトルの不正利用については、1年以上前となる2014年2月に同社ではアドバイザリを公開。注意を呼びかけていたが、2017年11月9日よりTCP 4786番ポートに対するスキャン行為が急増。その後2018年に入ってからも探索行為が続いているという。
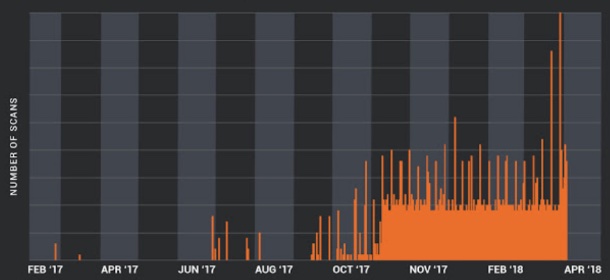
TCP 4786番ポートの観測状況(グラフ:Cisco)

(Security NEXT - 2018/04/06 )
 ツイート
PR
関連記事
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
SAP、月例セキュリティ更新で新規アドバイザリ19件 - 4件は「Critical」
ホスティング事業者向け請求管理ツール「WHMCS」に深刻な脆弱性
「Cisco Secure Email Gateway」に脆弱性、悪用も - 侵害調査を呼びかけ
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「GitLab」「ConnectWise」の脆弱性攻撃が発生 - 米当局が注意喚起
リモートアクセス製品「ConnectWise ScreenConnect」に深刻な脆弱性
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正


