

米政府、北朝鮮製の破壊型マルウェアの情報を公開 - Windows XP向け機能も
米政府は、北朝鮮の攻撃グループ「HIDDEN COBRA」が攻撃活動に利用したと見られるマルウェア「SHARPKNOT」の情報を公開し、注意を呼びかけた。
米国土安全保障省(DHS)と連邦捜査局(FBI)が分析した脅威インテリジェンス情報についてレポートを提供するとともに、「STIX形式」で公開したもの。
マルウェア「SHARPKNOT」は、ストレージ上のデータを破壊することを目的とするWindows向けに開発されたトロイの木馬。マスターブートレコード(MBR)を上書きし、さらにファイルの名をランダムに変更。内容をNULLバイトで上書きしようと試みる。
コマンドラインから実行する必要があり、実行後は、「システムイベント通知」を無効化していたほか、Windows XPなど旧OSに搭載されていた「アラータ」サービスを無効化する機能も備えていたという。
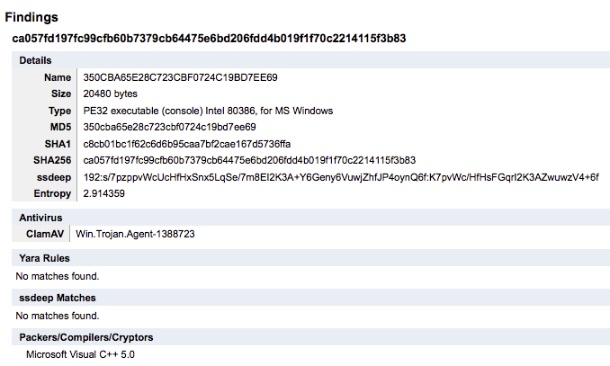
US-CERTが公開した「SHARPKNOT」の詳細(
(Security NEXT - 2018/03/29 )
 ツイート
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
米CISA、「FortiSandbox」「SharePoint」の脆弱性悪用を警告
JPCERT/CC、オムロンPSIRTに感謝状 - 製品セキュリティ向上に貢献
先週注目された記事(2026年7月5日〜2026年7月11日)
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


