

「Petya」拡散、「WannaCrypt」と同じ脆弱性を悪用 - 犯人と連絡取れず、身代金支払いは無駄に
米時間6月27日よりランサムウェア「Petya」のあらたな亜種が、感染を急速に拡大している。「WannaCrypt」と同様に攻撃ツール「EternalBlue」を悪用し、ワームとして拡散するため、セキュリティ機関やセキュリティベンダーでは注意を呼びかけている。
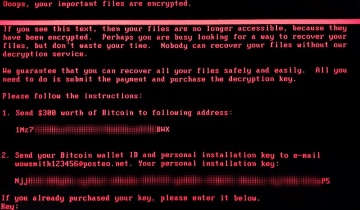
「Petya」による感染画面(画像:Kaspersky Lab)
同マルウェアは、Windows端末において「マスターブートレコード(MBR)」と「マスターファイルツリー(MFT)」を暗号化し、コンピュータを利用できなくするランサムウェア。
あらたに登場した亜種は、「WannaCrypt」と同様に攻撃グループ「Shadow Broker」が4月に公開した「EternalBlue」を利用。「Windows」における「SMBv1」処理の脆弱性「MS17-010」を悪用し、ネットワーク経由で感染を拡大する。
感染被害は、ウクライナを中心に、ロシア、イギリス、スペイン、オランダなどで確認されており、さらなる感染の拡大が懸念されている。Kaspersky Labでは、すでに2000件以上の攻撃を確認したという。
脅迫画面では、身代金として米300ドルに相当するBitcoinを送金するよう要求。すでに10件以上の支払いが行われたが、連絡先として指示されるメールアドレスでは連絡が取れない状態となっており、セキュリティ機関では身代金を支払わないよう注意を呼びかけている。
(Security NEXT - 2017/06/28 )
 ツイート
関連リンク
PR
関連記事
システムがランサム被害、一部業務を停止 - インキメーカー
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県
ランサム被害で店舗営業やサービスに影響 - REXT HD
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
休眠中サーバがランサム被害、内部に個人情報 - システム開発会社
VPN機器経由でランサム被害、メアド変更など対策実施 - 丸高興業
NASがランサム被害、内部に関係者連絡先 - 日本ご当地キャラクター協会
夏季休暇に向けて準備を - 盆休み週のパッチチューズデーに注意
サーバでランサム被害を確認、影響など調査 - 八王子中高校
インシデント件数減少、ただしサイト改ざんは倍増


