

「NEXON」装うフィッシングが再発 - 2016年末と同じ文面
オンラインゲーム「NEXON」のユーザーを狙ったフィッシング攻撃が発生している。2016年12月末の攻撃と同様の文面が使い回しされていた。
フィッシング対策協議会によれば、今回の攻撃では「NEXON」を装い、パスワードが盗用被害に遭っているなどと同サービスの利用者の不安を煽ってアカウント情報を窃取しようとしていた。類似したフィッシング攻撃は、2016年後半にも確認されている。
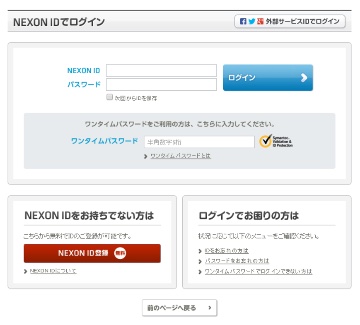
誘導先のフィッシングサイト(画像:フィ対協)
メールの内容は12月末に確認されたものと同様で「【NEXON】会員登録情報変更通知メール」といった件名で送信。本文では「パスワード盗用の可能性がある」「ワンタイムパスワードの会員登録情報が変更された」などとだまして偽サイトに誘導していた。
また「【警告】異常な回数のログイン試行がありました」との件名でもフィッシングメールが流通。「異常な回数のログイン試行を確認した」「第三者による不正なアカウント利用を狙われている可能性がある」などとして、パスワードの変更に見せかけ、偽サイトへ誘導してパスワードを詐取する。
同協議会によれば、誘導先のURLは4種類確認されている。フィッシングサイトは稼働中で、JPCERTコーディネーションセンターへ調査を依頼した。
同協議会では、フィッシングサイトでアカウント情報を入力しないよう呼びかけるとともに、今後も類似の攻撃に警戒するよう注意を呼びかけている。
(Security NEXT - 2017/01/13 )
 ツイート
関連リンク
PR
関連記事
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
9月はフィッシングの報告、URLともに増加
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査


