

MS、月例パッチ9件を公開 - 25件の脆弱性を修正
日本マイクロソフトは、2016年最初の月例セキュリティ更新9件を公開した。CVEベースで25件の脆弱性を修正した。いずれも悪用は確認されていないが、すでに6件の脆弱性が公開済みだという。
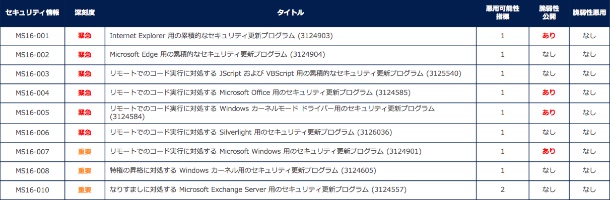
今回公開した月例更新の一覧(表:日本MS)
今回のアップデートにおいて、深刻度が「緊急」とされるプログラムは6件。「MS16-001」「MS16-002」にてそれぞれ「Internet Explorer」および「Microsoft Edge」の脆弱性に対処した。「MS16-001」で修正した特権の昇格が生じる脆弱性「CVE-2016-0005」についてはすでに公開されているという。
Office向けのパッチ「MS16-004」では、リモートでコードが実行される脆弱性「CVE-2016-0035」や、セキュリティ機能がバイパスされる脆弱性「CVE-2015-6117」が、すでに公開されているという。
「MS16-004」にて修正したカーネルモードドライバにおいてリモートでコードが実行される脆弱性「CVE-2016-0009」に関しても公開が確認されている。
また脆弱性の公開や悪用は確認されていないが、「JScript」および「VBScript」の累積的な脆弱性を解消する「MS16-003」や「Silverlight」向けのセキュリティ更新プログラム「MS16-006」に関しても、深刻度は「緊急」にレーティングされており注意が必要だ。

(Security NEXT - 2016/01/13 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


