

広く利用される暗号化ライブラリに脆弱性「ROCA」 - 鍵長1024ビットなら解析コストは1万円以下
Infineon Technologiesが提供する「RSA暗号ライブラリ」に、脆弱な鍵ペアを生成する脆弱性が存在することがわかった。ハードウェアなど影響が多岐にわたるおそれがある。
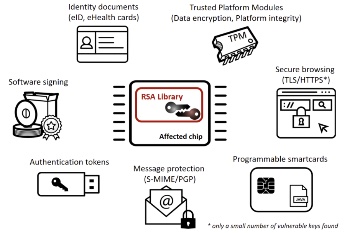
ROCAの影響を受ける可能性がある機器(画像:CRoCS)
「同1.02.013」で生成したプライベート鍵が、公開鍵から容易に解析されるおそれがある脆弱性「CVE-2017-15361」が明らかとなったもの。
暗号化されたデータの復号や署名の偽造など、悪用されるおそれがある。
脆弱性は同ライブラリに起因するもので、RSA暗号そのものの危殆化ではなく、ほかのデバイスやライブラリなど、同ライブラリ以外によって生成されたRSAキーであれば、同ライブラリでも安全に扱うことができるとしている。

(Security NEXT - 2017/10/19 )
 ツイート
関連リンク
PR
関連記事
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み


