

トレンド、週末24時間に「WannaCrypt」を数百件検出
トレンドマイクロによると、国内において週末の24時間にランサムウェア「WannaCrypt」が数百件規模で検知されたという。拡張子ベースで166種類のファイルを対象としていた。
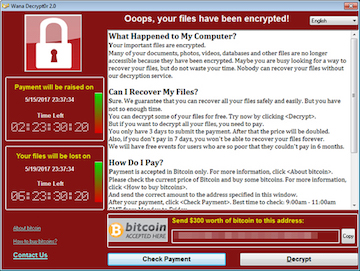
脅迫文を表示した「WannaCrypt」。日本語など27カ国語に対応している(画像:トレンドマイクロ)
問題の「WannaCrypt」は、「WannaCryptor」「WanaCrypt0r」「Wanna Decryptor」「WannaCry」「WCry」としても知られるランサムウェア。感染するとファイルを暗号化し、復号を条件に金銭を要求する。すでに国内で感染被害が報告されている。
マイクロソフトより3月に公開された月例セキュリティ更新「MS17-010」で修正された「SMB v1」に関する既知の脆弱性を悪用することが特徴。感染端末において「Microsoft Security Center (2.0)」というサービス名で実行され、脆弱なSMBサーバを探索し、感染の拡大を試みる。
問題の脆弱性について、マイクロソフトやセキュリティ機関では、「CVE-2017-0145」として注意喚起を行っているが、トレンドマイクロでは、悪用された脆弱性を「CVE-2017-0144」とした。いずれも「MS17-010」で対処されている。

(Security NEXT - 2017/05/15 )
 ツイート
関連リンク
PR
関連記事
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も


